Autenticación con bearer token
La API te dio un token o una clave de acceso y pide mandarlo como Authorization: Bearer. Cómo cargarlo y cómo probarlo.
Cuándo. Es el tipo más común en APIs modernas. La documentación del servicio dice algo como “mandá el header Authorization: Bearer <tu token>”, y el token lo sacás de su panel: suele llamarse access token, API token o personal access token. El sistema de logística de Diego funciona así.
Qué hace Nxar. En cada llamada agrega el header Authorization: Bearer seguido del token. El token se guarda cifrado y no se vuelve a mostrar.
Para probarlo sin cuenta en ningún lado usamos https://httpbin.org/bearer, que contesta 200 si recibe un bearer token y 401 si no.
Un workspace con el escenario ya armado, que se borra solo a las 48 h. Estamos terminándolo.
Creá la integración
ConfiguraciónIntegraciones y APIIntegrationsNueva Integration: Etiqueta Logística (bearer), Nombre logistica_bearer, Método GET, URL https://httpbin.org/bearer. Crear.
Probala sin autenticación
En Test, Ejecutar Test: la respuesta es 401 en rojo. Es lo esperable: todavía no le diste el token.
Cargá el token
Editar. En Autenticación, Tipo: Bearer token. En Token pegá aprender-token-123. Guardar.
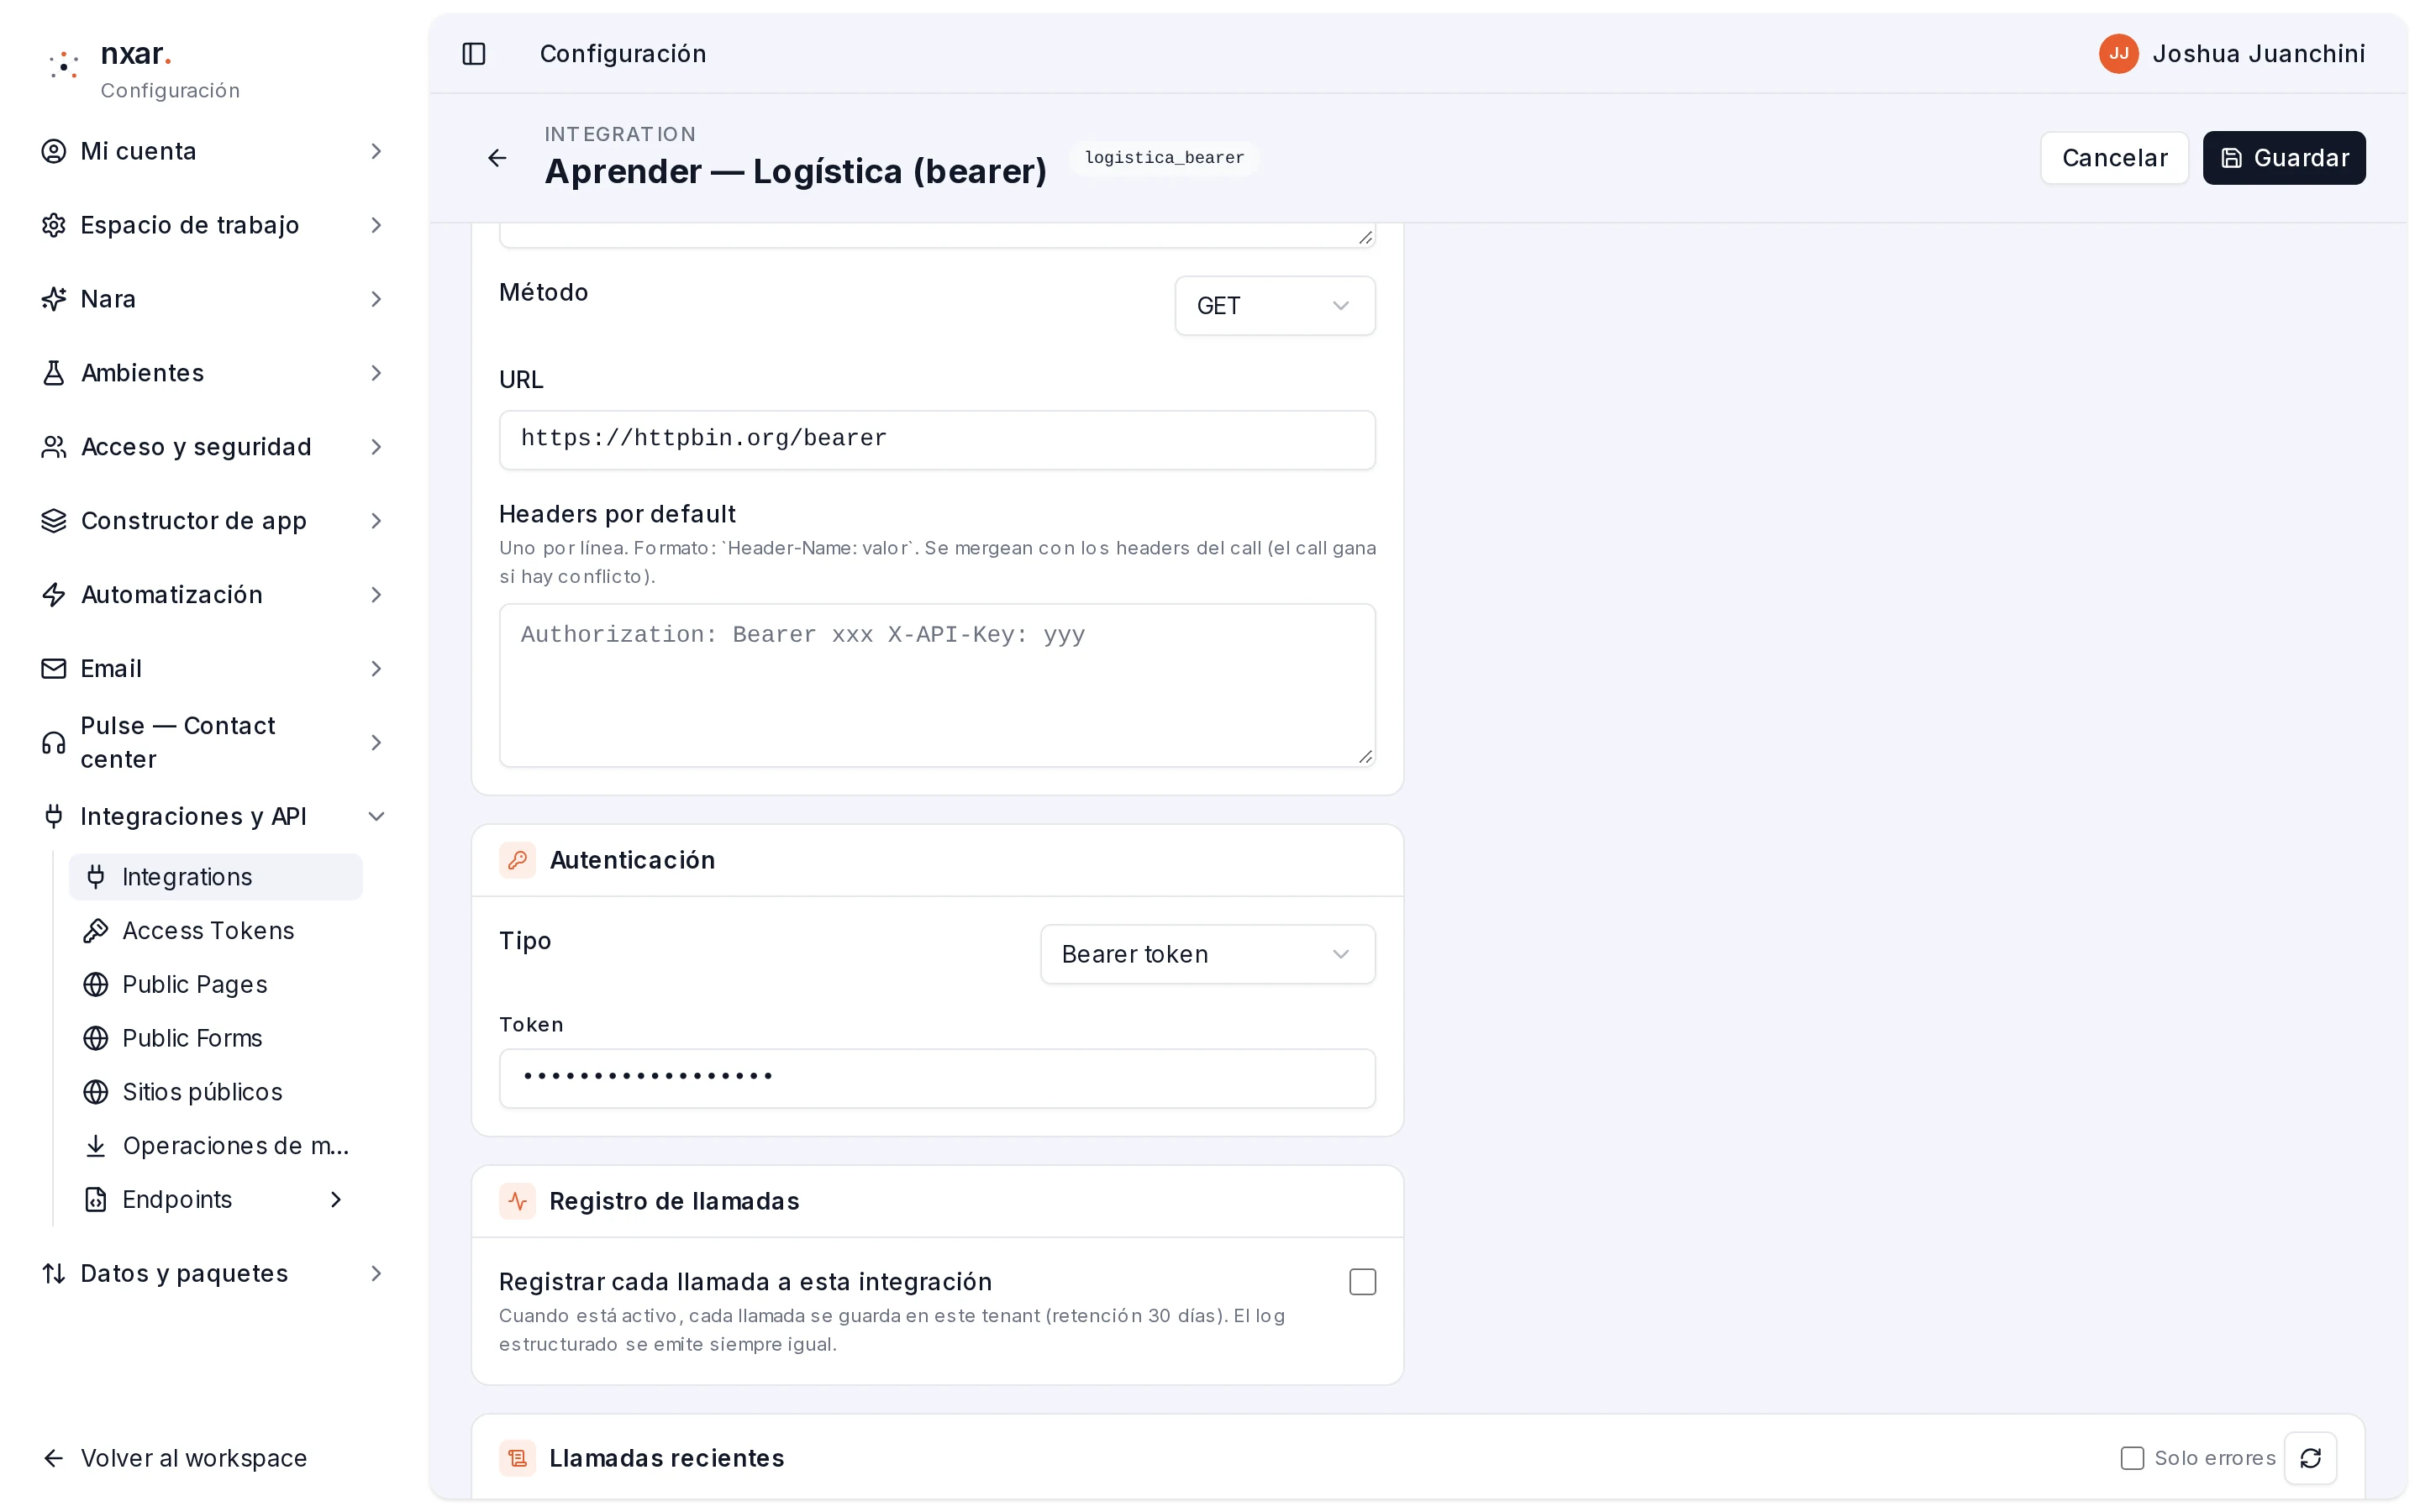
La ficha no se refresca sola: volvé a la lista con la flecha y abrí Logística (bearer) de nuevo. Autenticación ahora dice Bearer token.
Probala de nuevo
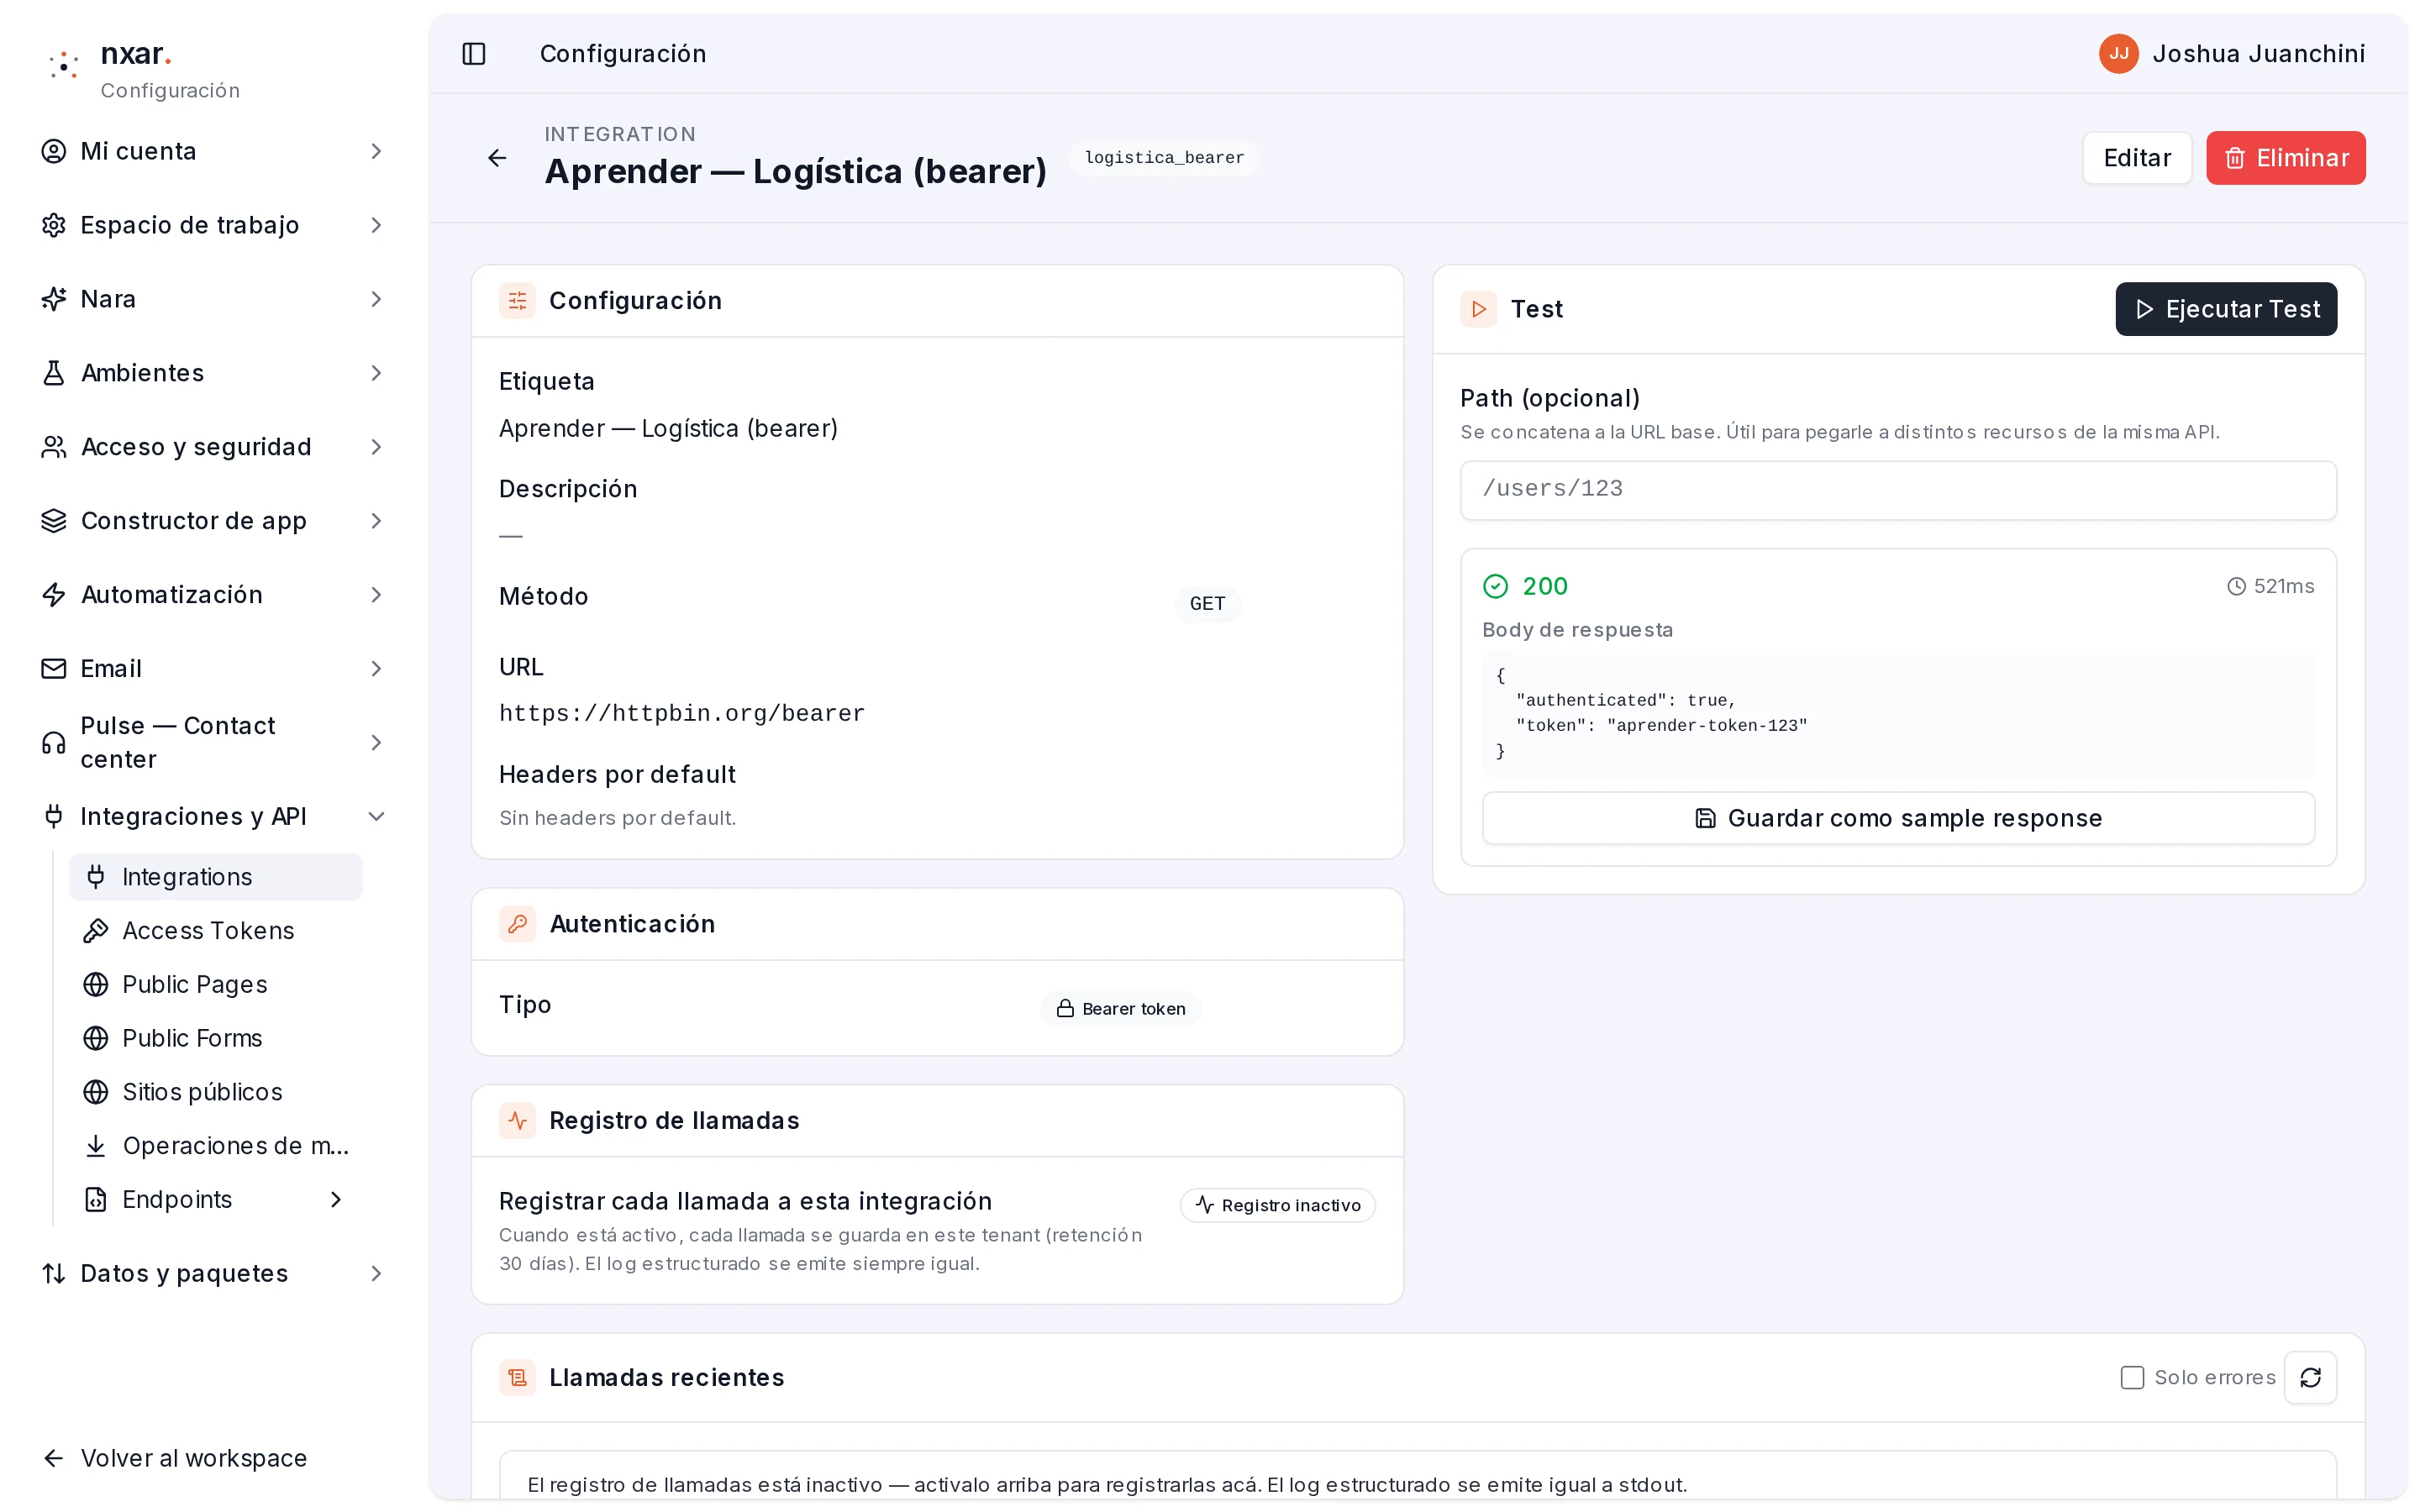
Ejecutar Test. Ahora es 200 y httpbin te devuelve el token que recibió:
{
  "authenticated": true,
  "token": "aprender-token-123"
}
No escribas Bearer en el campo Token: Nxar ya lo agrega. Si lo pegás con la palabra adelante, el header sale como Bearer Bearer … y la API lo rechaza.
Para cambiar el token más adelante: Editar. El campo Token aparece con tres caracteres ocultos: es ***, la marca de que hay uno guardado. Dejalo así para conservar el actual, o borralo y pegá el nuevo.
Cómo saber que te salió
Sin token, Ejecutar Test da 401; con el token cargado, da 200 y "authenticated": true.
¿Te funcionó?